Konferences un semināri
Vebinārs
Kā rīkoties uzņēmumam, ja noticis kiberincidents?
Kiberincidenti, datu noplūdes un IT sistēmu ievainojamības vairs nav izņēmuma gadījumi, bet gan realitāte, ar kuru var nākties saskarties ikvienam uzņēmumam. Šādi notikumi var radīt būtiskus juridiskus, finanšu un reputācijas riskus, tādēļ savlaicīga un pareiza rīcība ir īpaši svarīga. Kā rīkoties, ja kiberincidents ir noticis? Kādas var būt datu noplūžu radītās sekas? Vai var prasīt kompensāciju par nodarīto kaitējumu? Piedalies vebinārā, kurā tiks skaidroti uzņēmuma pienākumi pēc incidenta konstatēšanas, tostarp ziņošanas prasības, atbildības jautājumus un rīcības plānu dažādās situācijās.
DATUMS
05.11.2026.
LAIKS
14:30 - 16:00
VIETA
Tiešsaistes platformā "Demio"
Programma
- Kiberincidenta klasifikācija.
- Kā rīkoties, ja ir noticis kiberincidents - vai un kam ir pienākums par to ziņot?
- Kā rīkoties, ja kiberincidents ir skāris uzņēmuma piegādātāju vai pakalpojumu sniedzēju?
- Ko paredz MK noteikumi “minimālās kiberdrošības prasībās” attiecībā uz piegādes ķēžu drošību, kiberincidentiem?
- Civiltiesiskā atbildība un kompensācijas – materiālā un nemateriālā kaitējuma atlīdzināšana datu subjektam.
- Kuram ir jāuzņemas atbildība par notikušo incidentu?
- Aktuālā tiesu prakse par kompensācijām attiecībā uz datu noplūdi, kiberincidentiem.
- Rīcība gadījumā, kad atklāta ievainojamība.
- Saziņa ar kiberdrošības pētniekiem (“baltajiem hakeriem”). Kā pareizi reaģēt uz saņemtu brīdinājumu par ievainojamību?
- Labās prakses rīcības modelis: iekšējā pārbaude, labojumu ieviešana un atgriezeniskās saites sniegšana pētniekam.
Darba kārtība
14.20-16.00 vebināra norise
Sadarbībā ar
Kontakti
Lektori
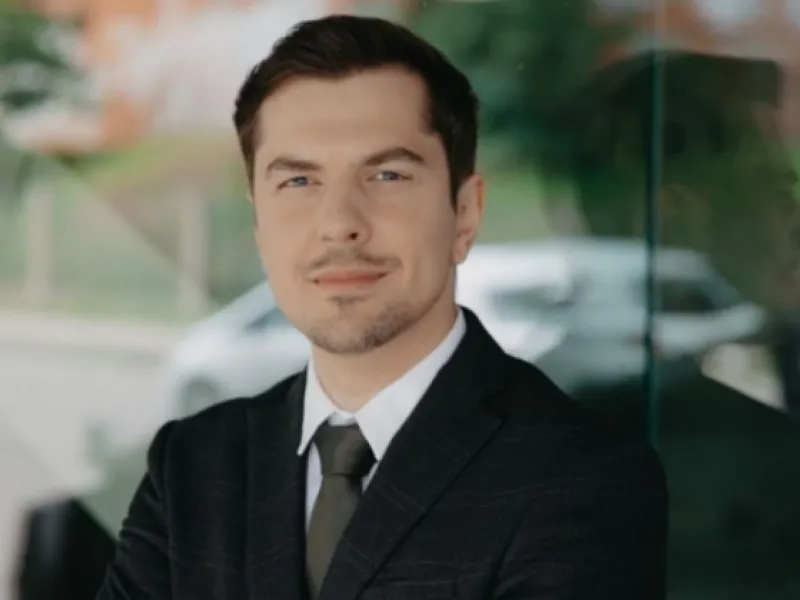
Edvijs Zandars
ZAB “Ellex Kļaviņš” asociētais partneris un zvērināts advokāts ar vairāk nekā 15 gadu pieredzi, specializējoties kiberdrošības, elektronisko sakaru, tehnoloģiju un intelektuālā īpašuma jautājumos.

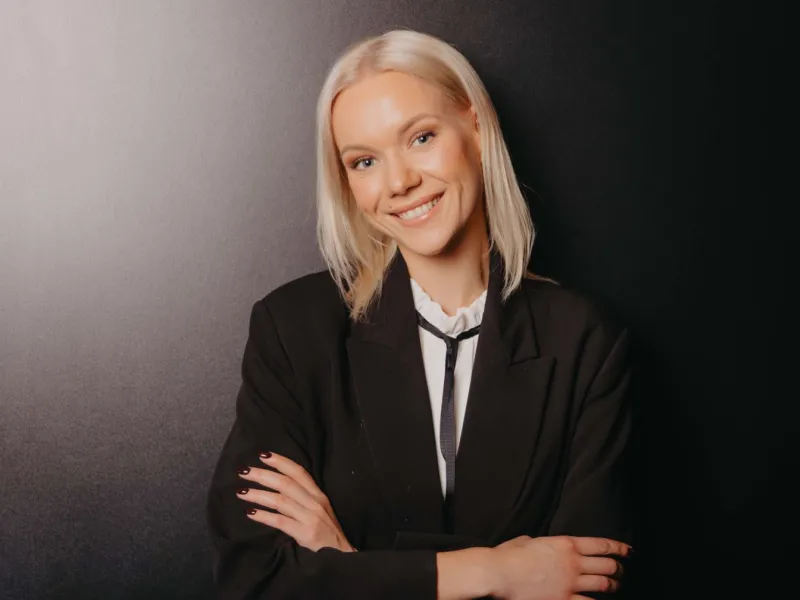
Paula Kellija
AB “Ellex Kļaviņš” juriste, kura specializējas datu aizsardzības, kiberdrošības, tehnoloģiju un farmācijas tiesību jautājumos.
Citi pasākumi